



أين يمكن توظيف مختصرا لاختبار الاختراق عبر الإنترنت
يمكن أيضا استخدام نفس الأدوات المستخدمة لاستغلال الثغرات في أنظمة الخصم لتحديد وإصلاح الثغرات في الشبكات الصديقة، مما يزيد من صعوبة التمييز بين مزودي القدرات السيبرانية القانونية والشرعية وغير القانونية وغير المسؤولة.
مخترق نشر البرمجيات الخبيثة هو مجرم إلكتروني متخصص في المرحلة المحددة من الهجوم السيبراني المخصصة لتثبيت وتنفيذ البرمجيات الخبيثة (البرمجيات الخبيثة) على نظام مستهدف. بينما يركز بعض القراصنة على إيجاد ثغرات في الشبكة، يضمن هؤلاء المتخصصون أن البرمجيات الخبيثة تتجاوز اكتشاف مضادات الفيروسات وتعمل بنجاح على أجهزة الكمبيوتر والخوادم أو الأجهزة المحمولة.
كيفية نشرهم للبرمجيات الخبيثة
- التصيد والهندسة الاجتماعية: إرفاق ملفات خبيثة (مثل الفواتير المزيفة) إلى رسائل البريد الإلكتروني أو استضافتها على مواقع مخترقة لخداع المستخدمين لتحميلها.
- استغلال الثغرات البرمجية: مسح الشبكات بحثا عن ثغرات أمنية غير مصححة في البرمجيات أو أنظمة التشغيل لإجبار البرمجيات الخبيثة على الدخول إلى النظام دون تدخل المستخدم.
- هجمات سلسلة التوريد: تعريض مورد برمجيات شرعي للخطر وإخفاء برمجيات خبيثة داخل تحديث برمجي رسمي روتيني يرسل إلى آلاف العملاء. [1
- التحرير الخبيث: حقن سكريبتات خبيثة في شبكات الإعلانات الإلكترونية الشرعية، مما يدفع المستخدمين لتحميل البرمجيات الخبيثة بمجرد زيارة موقع موثوق.
- الوصول المادي: استخدام محركات USB المصابة في الأماكن العامة أو مكاتب الشركات، معتمدا على فضول الإنسان لتوصيلها بأجهزة الكمبيوتر الداخلية.
أنواع البرمجيات الخبيثة الشائعة التي يتم نشرها
- برامج الفدية: تقوم بتشفير الملفات وتقفل الأنظمة، وتحتجز البيانات كرهينة حتى يتم دفع الفدية.
- Infostealers: تراقب المتصفحات والأنظمة بصمت لجمع كلمات المرور المحفوظة، والمحافظ المشفرة، وملفات تعريف الارتباط الخاصة بالجلسات.
- خيول طروادة: يتنكر كبرنامج مرافق شرعي لفتح باب خلفي للقراصنة المستقبليين للدخول.
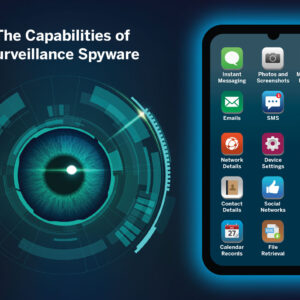
- برامج التجسس وتسجيل المفاتيح: تسجل الشاشات وضغطات المفاتيح لسرقة بيانات الشركة الحساسة أو الاتصالات الشخصية. [
دورهم في فرق الجرائم الإلكترونية
في الجرائم الإلكترونية الحديثة، يكون القراصنة متخصصين للغاية. غالبا ما يعمل مخترق نشر البرمجيات الخبيثة كوسيط وصول أولي أو متخصص نشر ضمن شبكة برامج الفدية كخدمة (RaaS). هم لا يكتبون البرمجيات الخبيثة بأنفسهم؛ مهمتهم الأساسية هي توصيله وتفجيره بنجاح مع تجنب أدوات الأمان مثل Windows Defender أو أنظمة EDR المتقدمة (Endpoint Detection and Response).
كن أول من يقيم “هاكر اختبار الاختراق”
منتجات ذات صلة
بلاك هات هاكر
$300.00
بلاك هات هاكر
$200.00
بلاك هات هاكر
$300.00
بلاك هات هاكر
$200.00
بلاك هات هاكر
$300.00
بلاك هات هاكر
$200.00
بلاك هات هاكر
$300.00
بلاك هات هاكر
$300.00
المراجعات
لا توجد مراجعات بعد.